Server Dialog
Server ダイアログを使用して、サーバーへの接続を説明します。注:接続しているサーバーのpg_hba.confファイルでクライアントのホストからの接続が許可されていることを確認する必要があります。
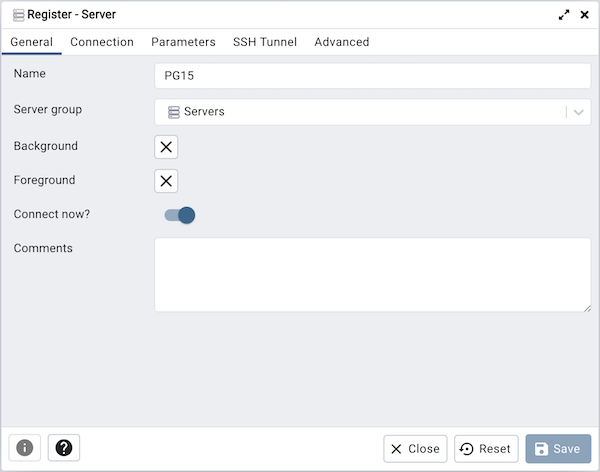
[ 全般 ]タブのフィールドを使用して、サーバーを識別します。
Name フィールドを使用して、サーバーの説明的な名前を追加します。指定された名前は オブジェクトエクスプローラー に表示されます。
サーバーグループ フィールドのドロップダウンリストボックスを使用して、サーバーの親ノードを選択します。サーバーは指定されたグループ内の オブジェクトエクスプローラー コントロールに表示されます。
Background フィールドのcolor-pickerを使用して、サーバーの背景色を指定します。
Foreground フィールドのcolor-pickerを使用して、サーバーの前景色を指定します。
[今すぐ接続しますか?]チェックボックスがオンになっている場合、クライアントはダイアログの完了時にサーバーへの接続を試行します。これがデフォルトです
Shared? スイッチを Yes にすると、そのサーバーを他のすべてのユーザーと共有できます。このオプションは、管理ユーザのみが使用できます。ユーザーの詳細については、 User Management Dialog を参照してください。ユーザーはいくつかの制限付きで共有サーバーにアクセスできます。共有サーバーでの次の操作は許可されません。
サーバーを削除する
サーバーの名前を変更する
グループサーバーの名前を変更する
ホスト、ポート、およびメンテナンスデータベースの変更
サーバーが共有されると、オブジェクトエクスプローラーのアイコンが変更されることに注意してください。
サーバーに関するコメントを Comments フィールドに入力します。
[ 接続 ]タブをクリックして続行します。
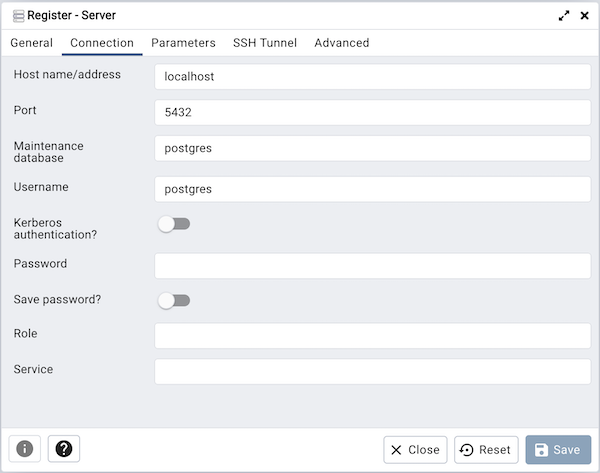
[ 接続 ]タブのフィールドを使用して、接続を構成します。
サーバーホストのIPアドレス、または完全修飾ドメイン名を ホスト名/アドレス フィールドに指定します。UNIXドメインソケットを提供する場合、ディレクトリ名は/"//"で始まる必要があります。
Port フィールドにサーバーホストのリスナーポート番号を入力します。デフォルトは 5432 です。
メンテナンスデータベース フィールドを使用して、クライアントが接続する初期データベースの名前を指定します。pgAgentまたはadminpackオブジェクトを使用する場合は、そのデータベースにpgAgentスキーマとadminpackオブジェクトをインストールする必要があります。
Username フィールドを使用して、サーバーでの認証時に使用されるロールの名前を指定します。
Kerberosauthentication? が True に設定されている場合、pgAdminはKerberos認証を使用してPostgreSQLサーバーに接続しようとします。
Password フィールドを使用して、サーバーで認証するときに指定されるパスワードを入力します。
Savepassword? の横にあるチェックボックスをオンにして、将来の使用のためにパスワードを保存するようにpgAdminに指示します。 Clear Saved Password を使用して、保存したパスワードを削除します。
Role フィールドを使用して、サーバーでの認証後にクライアントに伝達される特権を持つロールの名前を指定します。この選択により、1つのロールとして接続し、接続が確立された後にこの指定されたロールの権限を引き受けることができます。接続するロールは、指定されたロールのメンバーである必要があることに注意してください。
Service フィールドを使用して、サービス名を指定します。詳細については、 Section 33.16 of the Postgres documentation を参照してください。
[ パラメーター ]タブをクリックして続行します。
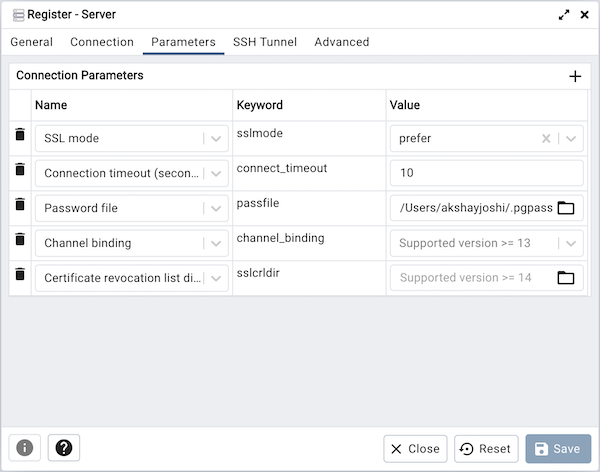
[ パラメーター ]タブのフィールドを使用して、接続を構成します。
+ ボタンをクリックして、新しいパラメーターを追加します。パラメーターの一部は次のとおりです。
ホストアドレス このフィールドを使用してホストIPアドレスを指定すると、接続時のDNSルックアップを回避して時間を節約できますが、Kerberos、GSSAPI、またはSSPI認証方法を使用する場合も同様にホスト名とアドレスの両方を指定すると便利ですverify-fullSSL証明書の検証について。
パスワードファイル(.pgpass)の場所を指定する PasswordFile フィールド。.pgpassファイルを使用すると、ユーザーは接続時にパスワードを入力せずにログインできます。詳細については、 Section 33.15 of the Postgres documentation を参照してください。
接続の最大待機時間を秒単位で指定する 接続タイムアウト フィールド。ゼロまたは指定されていない場合、無期限に待機します。2秒未満のタイムアウトを使用することはお勧めしません。デフォルトでは10秒に設定されています。
サーバーが使用するSSL接続のタイプを選択するフィールド。SSL暗号化の使用の詳細については、 Section 33.18 of the Postgres documentation を参照してください。
pgAdminがサーバーモード(デフォルトモード)でインストールされている場合、プラットフォーム固有のファイルマネージャーダイアログを使用して、SSL暗号化をサポートするファイルをサーバーにアップロードできます。[ファイルマネージャー]ダイアログにアクセスするには、次の各フィールドの右側にあるアイコンをクリックします。
クライアント証明書 フィールドで、クライアントSSL証明書を含むファイルを指定します。このファイルは、pgAdminがデスクトップモードでインストールされている場合はデフォルトの ~/.postgresql/postgresql.crt 、pgAdminがWebモードでインストールされている場合は <STORAGE_DIR>/<USERNAME>/.postgresql/postgresql.crt を置き換えます。SSL接続が確立されていない場合、このパラメーターは無視されます。
クライアント証明書キー フィールドで、クライアント証明書に使用される秘密鍵を含むファイルを指定します。このファイルは、pgAdminがデスクトップモードでインストールされている場合はデフォルトの ~/.postgresql/postgresql.key 、pgAdminがWebモードでインストールされている場合は <STORAGE_DIR>/<USERNAME>/.postgresql/postgresql.key を置き換えます。SSL接続が確立されていない場合、このパラメーターは無視されます。
SSL認証局を含むファイルを指定する ルート証明書 フィールド。このファイルは、デフォルトの ~/.postgresql/root.crt を置き換えます。SSL接続が確立されていない場合、このパラメーターは無視されます。
証明書失効リスト フィールドで、SSL証明書失効リストを含むファイルを指定します。このリストは、 ~/.postgresql/root.crl にあるデフォルトのリストを置き換えます。SSL接続が確立されていない場合、このパラメーターは無視されます。
SSL圧縮? が True に設定されている場合、SSL接続で送信されるデータは圧縮されます。デフォルト値は False です(圧縮は無効です)。SSL接続が確立されていない場合、このパラメーターは無視されます。
警告
サーバーモードでは、証明書、プライベートキー、および失効リストは、pgAdminサーバープロセスが実行されるユーザーアカウントが所有するサーバー上のユーザーごとのファイル格納領域に格納されます。これは、サーバーの管理者がこれらのファイルにアクセスできることを意味します。この機能の使用を選択する前に、適切な注意を払う必要があります。
[ SSHトンネル ]タブをクリックして続行します。
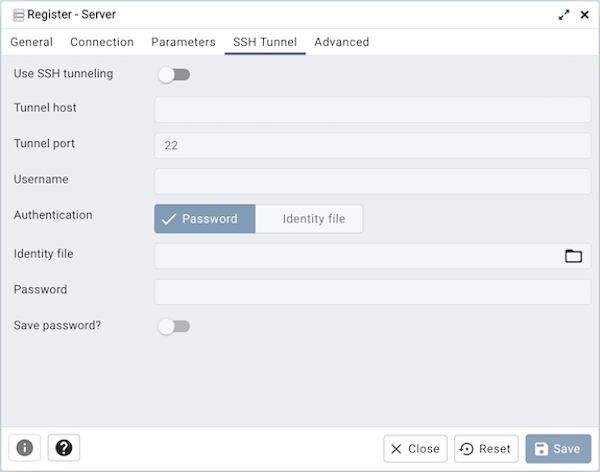
[ SSHTunnel ]タブのフィールドを使用して、SSHトンネリングを構成します。
/"SSHトンネル/"タブを使用して、クライアントが直接接続できないネットワーク上にあるサーバーにpgAdminを(中間プロキシホストを介して)接続できます。
/"SSHトンネリングを使用する/"を Yes に設定して、指定されたサーバーへの接続時にpgAdminがSSHトンネルを使用するように指定します。
トンネルホスト フィールドにSSHホスト(クライアント接続が転送される)の名前またはIPアドレスを指定します。
トンネルポート フィールドにSSHホスト(クライアント接続が転送される)のポートを指定します。
Username フィールドにSSHホストのログイン権限を持つユーザーの名前を指定します。
Authentication フィールドで、SSHホストに接続するときに使用される認証の種類を指定します。
Password オプションを選択して、pgAdminがSSHホストへの認証にパスワードを使用することを指定します。これがデフォルトです。
IDファイル を選択して、接続時にpgAdminが秘密キーファイルを使用することを指定します。
SSHホストが認証用のプライベートキーファイルを想定している場合は、 Identityfile フィールドを使用してキーファイルの場所を指定します。
SSHホストがユーザー名のパスワード、または使用されている場合はIDファイルを想定している場合は、 Password フィールドを使用してパスワードを指定します。
Savepassword? の横にあるチェックボックスをオンにして、将来の使用のためにパスワードを保存するようにpgAdminに指示します。 Clear SSH Tunnel Password を使用して、保存したパスワードを削除します。
[ 詳細 ]タブをクリックして続行します。
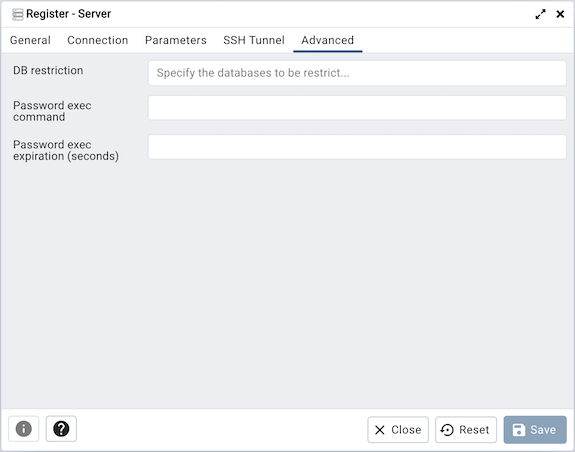
[ 詳細 ]タブのフィールドを使用して、接続を構成します。
DBRestriction フィールドを使用して、表示するデータベースを制限するためにpg_databaseテーブルに対して使用されるSQL制限を提供します。たとえば、次のように入力します。 live_dbtest_db live_dbとtest_dbのみがpgAdminブラウザーに表示されます。入力するときは、コンマまたはタブでエントリを区切ります。
Passwordexeccommand フィールドを使用して、SQL認証に使用されるパスワードを取得するために実行するシェルコマンドを指定します。コマンドの
stdoutはSQLパスワードとして使用されます。これは、stdoutシナリオで接続するときにパスワードを提供する代わりに、パスワードを一時的な承認トークンとして生成する必要がある場合に役立ちます。Passwordexec有効期限 フィールドを使用して、 Passwordexecコマンド で生成されたパスワードの最大有効期間を秒単位で指定します。指定しない場合、パスワードはpgAdminセッションが期限切れになるまで期限切れになりません。ゼロは、新しい接続または再接続が行われるたびにコマンドが実行されることを意味します。生成されたパスワードが無期限に有効でない場合は、この値を期限切れになる少し前に設定します。
注釈
パスワードファイルオプションは、pgAdminがlibpqv10.0以降を使用してサーバーに接続している場合にのみサポートされます。
注釈
Passwordexecオプションは、pgAdminがデスクトップモードで実行されている場合にのみサポートされます。
[ 保存 ]ボタンをクリックして、作業を保存します。
作業を保存せずに終了するには、 閉じる ボタンをクリックします。
Reset ボタンをクリックして、Serverダイアログで指定した値を元の状態に戻します。