Login/Group Role Dialog
Login/GroupRole ダイアログを使用して、ロールを定義します。ロールは、個々のユーザー(ログイン権限の有無にかかわらず)またはユーザーのグループです。クラスターレベルで定義されたロールは、クラスター内のすべてのデータベースで共有されることに注意してください。
Login/GroupRole ダイアログは、次のダイアログタブを使用してロールの作成と管理を整理します。 General 、 Definition 、 Privileges 、 Memberships Parameters 、および Security 。 SQL タブには、ダイアログ選択によって生成されたSQLコードが表示されます。
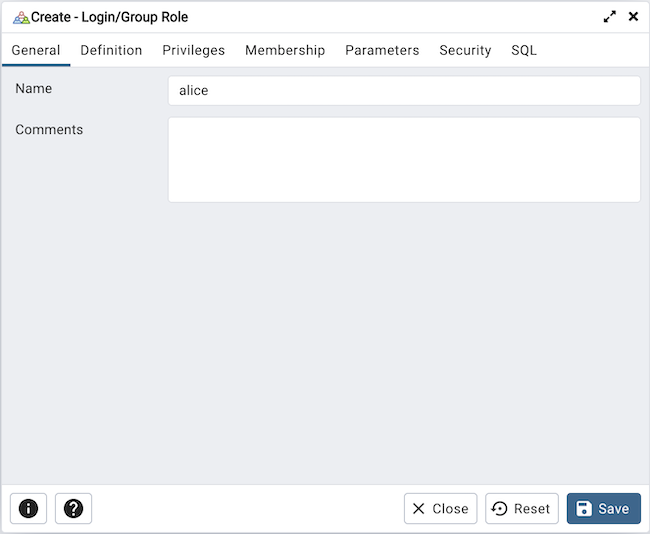
[ General ]タブのフィールドを使用して、ロールを識別します。
Name フィールドを使用して、ロールの名前を入力します。名前がツリーコントロールに表示されます。
Comments フィールドにロールに関するメモを入力します。
[ 定義 ]タブをクリックして続行します。
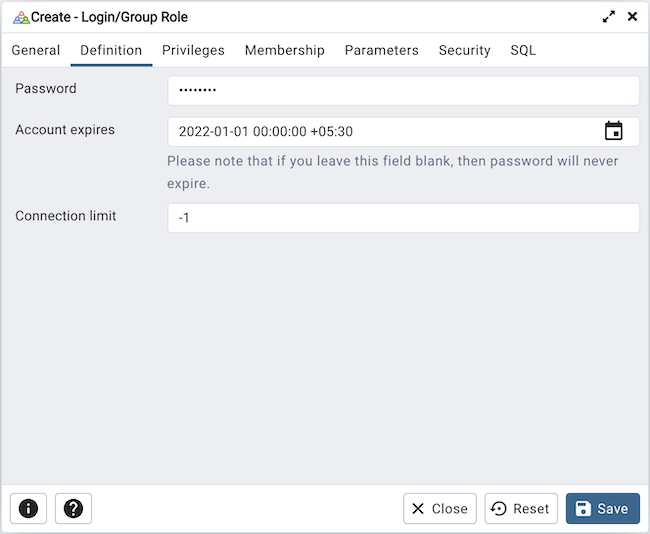
[ 定義 ]タブを使用して、パスワードを設定し、接続ルールを構成します。
ロールに関連付けられるパスワードを Password フィールドに入力します。
AccountExpires フィールドにパスワードの有効期限を入力します(ロールに有効期限はありません)。ユーザーがパスワードベース以外の認証方法でログインする場合、有効期限は強制されません。
ロールがログインロールの場合、ロールが作成できる同時接続の数を ConnectionLimit フィールドで指定します。デフォルト値( -1 )では、無制限の接続が許可されます。
[ 特権 ]タブをクリックして続行します。
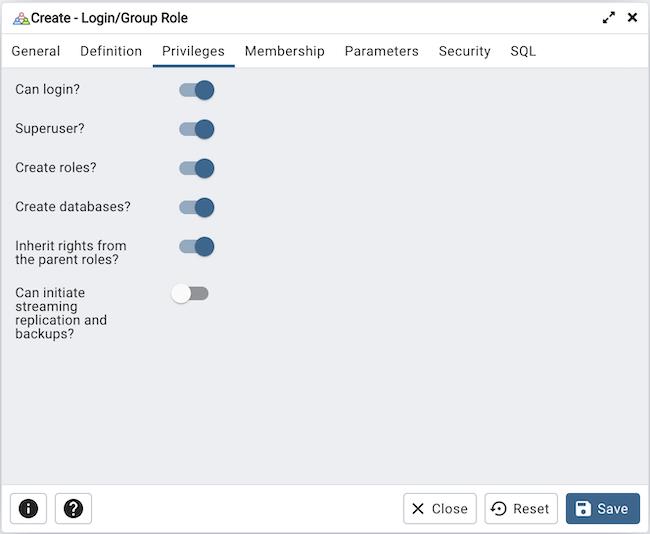
Privileges タブを使用して、ロールに特権を付与します。
ロールにログイン権限がある場合は、 Canlogin? スイッチを Yes の位置に移動します。デフォルト値は いいえ です。
ロールがデータベース内のスーパーユーザーの場合、 Superuser スイッチを Yes の位置に移動します。デフォルト値は いいえ です。
Createroles? スイッチを Yes の位置に移動して、ロールにロールの作成を許可するかどうかを指定します。この特権を持つロールは、ロールを変更および削除できます。デフォルト値は いいえ です。
Createdatabases スイッチを Yes の位置に移動して、ロールがデータベースを作成できるかどうかを制御します。デフォルト値は いいえ です。
ロールにスーパーユーザー権限が付与されるまで、 Updatecatalog? スイッチは無効です。 カタログの更新? スイッチを いいえ の位置に移動して、ロールがカタログを更新できるかどうかを制御します。 Superuser スイッチが Yes の位置にある場合、デフォルト値は Yes です。
ロールが特権を継承しない場合は、 親ロールから権限を継承しますか? スイッチを いいえ の位置に移動します。デフォルト値は はい です。
ロールがストリーミングレプリケーションを開始できるかどうか、またはシステムをバックアップモードに切り替えられるかどうかを制御するには、 Canイニシエートストリーミングレプリケーションとバックアップ スイッチを Yes の位置に移動します。デフォルト値は いいえ です。
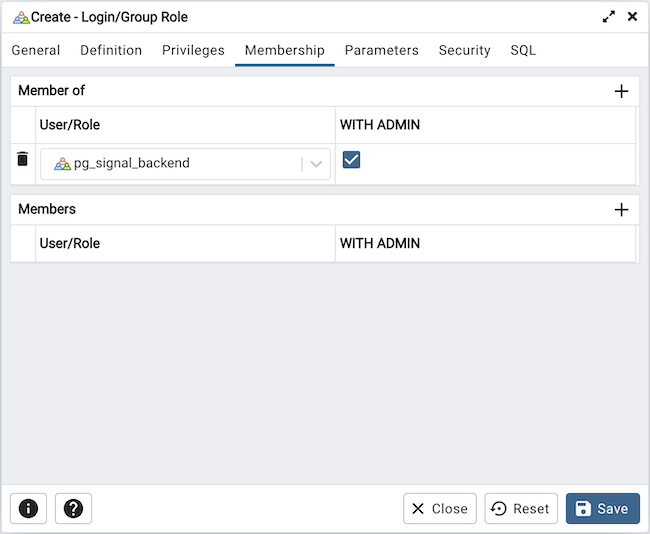
Memberof フィールドでロールのメンバーを指定し、 Member フィールドでメンバーを指定します。ロール名の右側にあるチェックボックスをオンにして、各選択を確認します。ロール名の左側にある x をクリックして選択を削除します。メンバーシップは、指定されたロールに付与された特権を各メンバーに伝えます。
[ パラメーター ]タブをクリックして続行します。
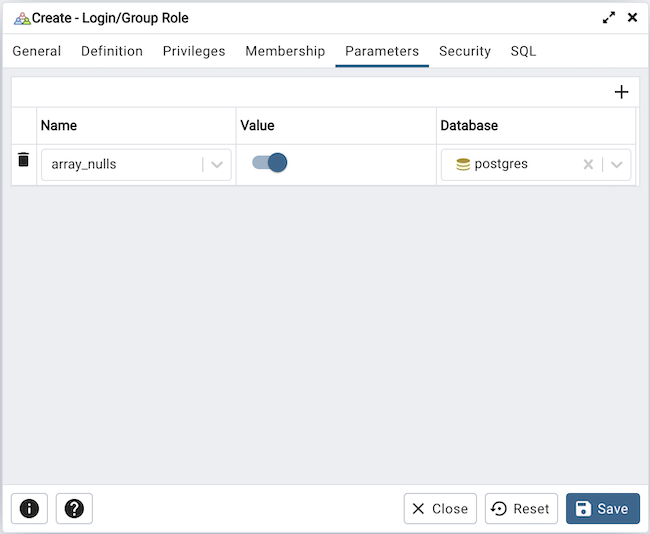
[ パラメーター ]タブのフィールドを使用して、ロールが指定されたデータベースに接続されているときに、選択した構成パラメーターのセッションのデフォルトを設定します。このタブは、ALTERROLE...SETconfiguration_parameter構文を呼び出します。 Add アイコン(+)をクリックして、パラメーターに値を割り当てます。
名前 フィールドのドロップダウンリストボックスを使用して、パラメーターを選択します。
Value フィールドを使用して、パラメーターの値を指定します。
データベース フィールドのドロップダウンリストボックスを使用して、データベースを選択します。
Add アイコン(+)をクリックして、追加の各パラメーターを指定します。パラメーターを破棄するには、行の左側にあるゴミ箱アイコンをクリックし、 DeleteRow ポップアップで削除を確認します。
[ セキュリティ ]タブをクリックして続行します。
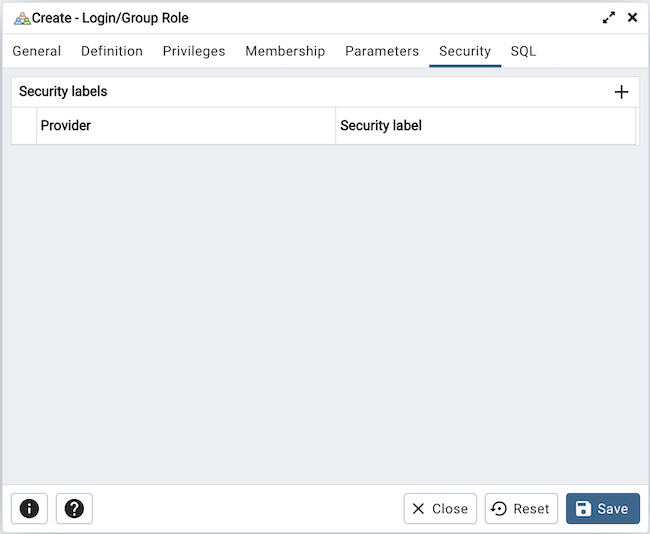
Security タブを使用して、ロールに適用されるセキュリティラベルを定義します。 Add アイコン(+)をクリックして、各セキュリティラベルの選択を追加します。
Provider フィールドでセキュリティラベルプロバイダーを指定します。名前付きプロバイダーをロードし、提案されたラベル付け操作に同意する必要があります。
SecurityLabel フィールドにセキュリティラベルを指定します。特定のラベルの意味は、ラベルプロバイダーの裁量にあります。PostgreSQLは、ラベルプロバイダーがセキュリティラベルを解釈する必要があるかどうか、またはどのように解釈するかについて制限を設けていません。それらを格納するメカニズムを提供するだけです。
セキュリティラベルを破棄するには、行の左側にあるゴミ箱アイコンをクリックし、 DeleteRow ポップアップで削除を確認します。
SQL タブをクリックして続行します。
Login/GroupRole ダイアログに入力すると、SQLコマンドが生成されます(以下の例を参照)。レビューには SQL タブを使用します。再アクセスするかタブを切り替えて、SQLコマンドを変更します。
例
以下は、 ログイン/グループロール ダイアログでのユーザー選択によって生成されるsqlコマンドの例です。
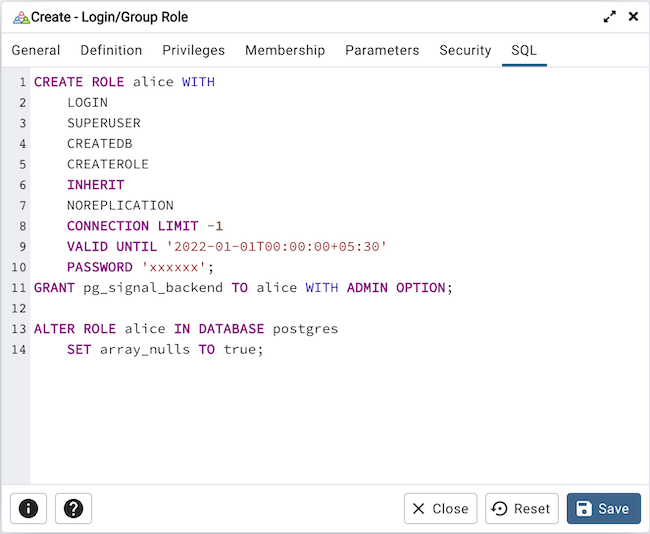
この例では、 pg_signal_backend 特権を持つ alice という名前のログインロールを作成します。ロールは、任意の時点でサーバーへの無制限の接続を行うことができます。
Infoボタン( i )をクリックして、オンラインSQLヘルプにアクセスします。
Helpボタン( ? )をクリックして、ダイアログのドキュメントにアクセスします。
Save ボタンをクリックして作業を保存します。
Close ボタンをクリックして、作業を保存せずに終了します。
Reset ボタンをクリックして、構成パラメーターを復元します。