RLS Policy Dialog
RLSPolicy ダイアログを使用して、行レベルセキュリティポリシーを作成します。
注釈
行レベルセキュリティがテーブルレベルで有効になっており、ポリシーが作成されない場合、デフォルトで 拒否ポリシー が適用されます。これは、そのテーブルの行が表示されない、または変更できないことを意味します。
RLSPolicy ダイアログは、次のダイアログタブ General および Commands を介して行レベルセキュリティポリシーを作成します。[ SQL ]タブには、ダイアログ選択によって生成されたSQLコードが表示されます。
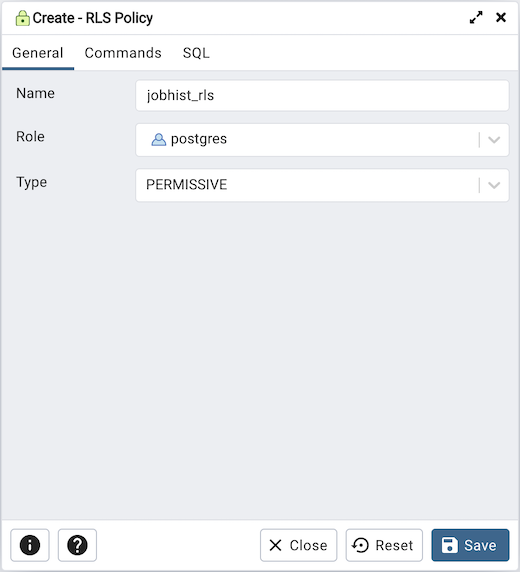
General タブのフィールドを使用して、RLSポリシーを定義します。
Name フィールドを使用して、RLSポリシーの説明的な名前を追加します。名前は pgAdmin ツリーコントロールに表示されます。
ロール の横にあるドロップダウンリストボックスを使用して、RLSポリシーを適用するロールを選択します。
Type の横にあるドロップダウンリストボックスを使用して、ポリシーのタイプを選択します。
[ Commands ]タブをクリックして続行します。
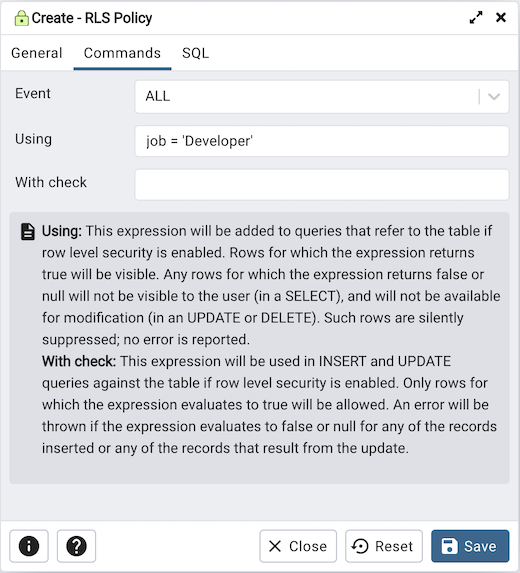
Commands タブのフィールドを使用して、RLSポリシーを定義します。
Event の横にあるドロップダウンリストボックスを使用して、ポリシーを適用するコマンドを選択します。有効なオプションは、ALL、SELECT、INSERT、UPDATE、およびDELETEです。デフォルトはALLです。
Using フィールドを使用して、ブール値を返すSQL条件式を追加します。この式は、行レベルのセキュリティが有効になっている場合、テーブルを参照するクエリに追加されます。
Withcheck フィールドを使用して、ブール値を返すSQL条件式を追加します。この式は、行レベルのセキュリティが有効になっている場合、テーブルに対するINSERTおよびUPDATEクエリーで使用されます。
[ SQL ]タブをクリックして続行します。
RLSPolicy ダイアログのエントリは、SQLコマンドを生成します。以下の例を参照してください。確認には SQL タブを使用します。再度アクセスするか、タブを切り替えて、SQLコマンドを変更します。
例
以下は、 RLSPolicy ダイアログでのユーザー選択によって生成されたsqlコマンドの例です。
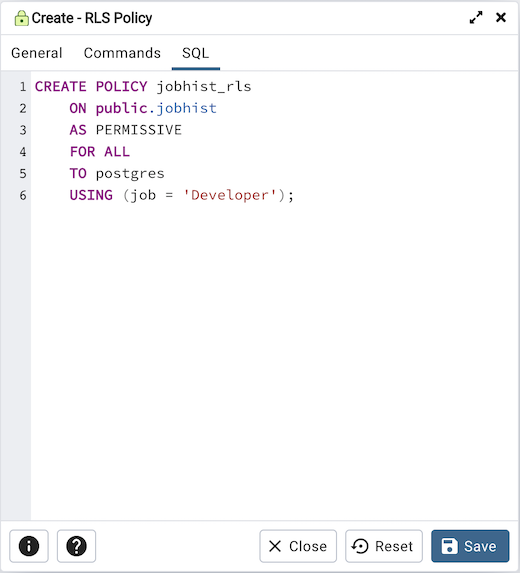
この例は、 jobhist テーブルに行レベルセキュリティを適用する jobhist_rls という名前のRLSポリシーを作成する方法を示しています。
情報 ボタンiをクリックして、オンラインヘルプにアクセスします。
Save ボタンをクリックして、作業を保存します。
Close ボタンをクリックして、作業を保存せずに終了します。
Reset ボタンをクリックして、構成パラメーターを復元します。