サーバーを登録する
PEMでサーバーを管理または監視する前に、サーバーをPEMに登録し、エージェントをバインドする必要があります。サーバーはリモートエージェント(別のホストに存在するエージェント)にバインドできますが、エージェントが同じホストに存在しない場合、インスタンスに関するすべての統計情報にアクセスできません。
サーバーを手動で登録する
PEMを使用してサーバーを管理または監視するには、以下を行う必要があります。
- Advanced ServerまたはPostgreSQLサーバーをPEMサーバーに登録します。
- サーバーをPEMエージェントにバインドします。
あなたは使用することができますCreate - Server 、サーバーの登録情報を提供するために、ダイアログをPEMエージェントを結合し、PEMクライアントツリーコントロール内のサーバーを表示します。開くには、 Create - Server 、ダイアログをナビゲートCreateにオプションをObjectメニュー(またはサーバーグループのコンテキストメニュー)を選択しServer… 。

[作成-サーバー]ダイアログへのアクセス
注意
あなたは確認する必要がありpg_hba.conf 、あなたが登録しているPostgresのサーバーのファイルを接続しようとする前に、PEMクライアントのホストからの接続を許可します。

[作成-サーバー]ダイアログの[全般]タブ
上のフィールドを使用してGeneralサーバーの一般的なプロパティを記述するために、タブ:
- 使用する
Nameサーバのユーザ・フレンドリ名を指定するフィールドを。指定された名前は、PEMでサーバーを識別しますBrowserツリーコントロール。 - グループを使用して、サーバーとエージェントをツリーコントロールで整理できます。グループを使用すると、多数のサーバーをより簡単に管理できます。たとえば、運用グループ、テストグループ、またはLAN固有のグループが必要な場合があります。使用する
Groupに新しいサーバーが表示されるでサーバーグループを選択するには、ドロップダウンリストボックスを。 - 使用
TeamPostgresのロール名を指定するフィールドを。このロールのメンバーである、最初にサーバーを作成した、またはPEMサーバーでスーパーユーザー権限を持つPEMユーザーのみが、PEMにログオンしたときにこのサーバーを表示します。このフィールドを空白のままにすると、すべてのPEMユーザーにサーバーが表示されます。 - 使用
Backgroundサーバ上に格納されるデータベース・オブジェクトの背後にあるPEMツリーコントロールに表示される色を選択するカラーセレクタを。 - 使用
Foregroundサーバ上に格納されたオブジェクトのPEMツリーコントロールのラベルのフォントの色を選択するカラーセレクタを。 - 横にあるボックスをチェックし
Connect now?[保存]ボタンをクリックしたときにサーバー接続を試行するようにPEMに指示します。以下のままにConnect now?後で接続が試行されるまで、PEMクライアントが指定された接続パラメーターを検証しないようにする場合はオフにします。 - 内のサーバーに関する注意事項の提供
Comments欄を。

[作成-サーバー]ダイアログの[接続]タブ
上のフィールドを使用してConnection tabサーバーの接続の詳細を指定するには:
- でサーバホストのIPアドレス、または完全修飾ドメイン名を指定
Host name/addressフィールドを。 Unixベースのシステムでは、ローカルマシンでデフォルトのPostgreSQL Unixドメインソケットを使用するためにアドレスフィールドを空白のままにするか、PostgreSQLソケットを含む代替パスに設定できます。パスを入力する場合、パスは「/」で始まる必要があります。 - 内のホストのポート番号を指定して
Portフィールドを。 - 使用する
Maintenance databasePEMが接続する最初のデータベースの名前を指定するフィールドを、そしてそれを含むことが期待されますpgAgentスキーマとadminpackオブジェクトが(両方ともオプション)インストールされています。 PostgreSQLの8.1以上、メンテナンスDBが正常に呼び出されるにpostgres。以前のバージョン上template1作成するpreferrableですが、多くの場合、使用されているpostgresテンプレートデータベースの混乱を避けるために、データベースを。 - で、サーバーとの認証時に使用される名前を指定
Usernameフィールドを。 - で指定したユーザーに関連付けられているパスワードを提供
Passwordフィールドを。 - 横にあるボックスをチェックし
Save password?でパスワードを保存するためにPEMを指示する~/.pgpass(Linuxの場合)ファイルまたは%APPDATA%\postgresql\pgpass.conf後で再利用(Windowsの場合)。詳細については、pgpassマニュアルを参照して。保存されたパスワードは、すべてのlibpqベースのツールに使用されます。パスワードを削除するには、サーバーから切断し、サーバーの[プロパティ]ダイアログを開いて、選択を解除します。 - 使用する
Roleクライアントがサーバに接続した後に使用する必要があります特権が割り当てられている役割の名前を指定するフィールドを。これにより、1つの役割として接続し、接続が確立されたときに別の役割(このフィールドで指定した役割)の許可を引き受けることができます。接続する役割は、指定された役割のメンバーでなければなりません。

[作成-サーバー]ダイアログの[SSL]タブ
上のフィールドを使用してSSL SSLを設定するには、タブ:
で、ドロップダウンリストボックスを使用して、
SSL modeサーバーが使用するSSL接続の種類を選択し、フィールド。 SSL暗号化の使用の詳細については、次のPostgreSQLドキュメントを参照してください。https://www.postgresql.org/docs/current/static/libpq-ssl.html
あなたは、プラットフォーム固有の使用できるFileサーバーへのSSL暗号化をサポートしてファイルをアップロードするためにマネージャー]ダイアログボックスを。ファイルマネージャーにアクセスするには、次の各フィールドの右側にあるアイコンをクリックします。
- 使用する
Client certificateクライアントのSSL証明書を含むファイルを指定するフィールドを。このファイルは、デフォルトで置き換えます~/.postgresql/postgresql.crtPEMは、デスクトップモードでインストールされている場合は、ファイルを、そして<STORAGE_DIR>/<USERNAME>/.postgresql/postgresql.crtPEMは、Webモードでインストールされている場合。 SSL接続が確立されない場合、このパラメーターは無視されます。 - 使用する
Client certificateクライアント証明書のために使用する秘密鍵を含むファイルを指定するには、キーフィールドを。このファイルは、デフォルトで置き換えます~/.postgresql/postgresql.keyPEMは、デスクトップモードでインストールされている場合、および<STORAGE_DIR>/<USERNAME>/.postgresql/postgresql.keyPEMは、Webモードでインストールされている場合。 SSL接続が確立されない場合、このパラメーターは無視されます。 - 使用する
Root certificateSSL認証局を含むファイルを指定するフィールドを。このファイルは、デフォルトで置き換えます~/.postgresql/root.crtファイルを。 SSL接続が確立されない場合、このパラメーターは無視されます。 - 使用する
Certificate revocation listSSL証明書失効リストを含むファイルを指定するフィールドを。このリストは、デフォルトで見つかったリスト、交換いたします~/.postgresql/root.crl。 SSL接続が確立されない場合、このパラメーターは無視されます。 - ときに
SSL compression?Trueに設定されている場合、SSL接続を介して送信されるデータは圧縮されます。デフォルト値はFalse(圧縮が無効になっています)。 SSL接続が確立されない場合、このパラメーターは無視されます。
警告
証明書、秘密キー、および失効リストは、PEMサーバープロセスが実行されるユーザーアカウントが所有するサーバー上のユーザーごとのファイルストレージ領域に格納されます。これは、サーバーの管理者がこれらのファイルにアクセスできることを意味します。この機能の使用を選択する前に、適切な注意を払う必要があります。

[作成-サーバー]ダイアログの[SSHトンネル]タブ
上のフィールドを使用してSSH Tunnel SSHトンネリングを設定するには、タブ。トンネルを使用して、データベースサーバーを(中間プロキシホストを介して)クライアントが直接接続できないネットワーク上にあるサーバーに接続できます。
- 設定し
Use SSH tunnelingにYes指定されたサーバーへの接続時にPEMはSSHトンネルを使用するように指定します。 - で(クライアント接続が転送されます、それを通して)SSHホストの名前またはIPアドレスを指定して
Tunnel hostフィールド。 - で(クライアント接続が転送されます、それを通して)SSHホストのポートを指定し
Tunnel portフィールド。 - でSSHホストのログイン権限を持つユーザーの名前を指定
Usernameフィールドを。 - でSSHホストへの接続時に使用される認証のタイプを指定し
Authenticationフィールドを。 - 選択して
PasswordPEMは、SSHホストに認証用のパスワードを使用することを指定します。これがデフォルトです。 - 選択して
Identity file接続する際にPEMがプライベートキーファイルを使用することを指定します。 - SSHホストが認証用の秘密鍵ファイルを期待している場合は、使用して
Identity fileキーファイルの場所を指定するフィールドを。 - SSHホストがパスワードを期待されている場合は、使用して
Passwordパスワードを指定するフィールドを、またはIDファイルが使用されている場合は、パスフレーズ。

[作成-サーバー]ダイアログの[詳細設定]タブ
上のフィールドを使用しAdvancedサーバーを管理するために使用されている詳細を指定するには、タブ:
でサーバホストのIPアドレスを指定して
Host Address1フィールドを。-
使用
DB restrictionに対して使用されるSQLの制限を指定するフィールドをpg_databaseののツリーコントロールに表示されたデータベースを制限するために、テーブルを。たとえば、次のように入力できます。'live_db'、'test_db'のみ表示するようにPEMブラウザを指示するlive_dbとtest_dbデータベースを。あなたもに対して制限を入力することによって、ダイアログデータベースのプロパティからデータベースに示されているスキーマを制限することもできますpg_namespaceを 。 使用する
Password fileパスワードファイル(の場所を指定するフィールドを.pgpass)。.pgpassファイルには、ユーザーは、彼らが接続したときにパスワードを入力せずにログインすることができます。詳細については、次のPostgresのドキュメントを参照してください。http://www.postgresql.org/docs/current/static/libpq-pgpass.html
注意
パスワードファイルの使用は、PEMがlibpq v10.0以降を使用してサーバーに接続している場合にのみサポートされます。
-
使用する
Service IDデータベース・サービス・プロセスを制御するパラメータを指定するフィールドを。 Enterprise Managerディレクトリに格納されているサーバーの場合、サービスIDを入力します。 Windowsマシンでは、これはWindowsサービスの識別子です。 Linuxマシンでは、これは、サーバを起動するために使用されるinitスクリプトの名前である/etc/init.d。例えば、Advanced Serverの10サービスの名前はedb-as-10。ローカルサーバーの場合、設定はオペレーティングシステムに依存します。- PEMクライアントがWindowsマシンで実行されている場合、十分なアクセス権があれば、ポストマスターサービスを制御できます。サービスの名前を入力します。リモートサーバーの場合は、マシン名で先頭に追加されなければならない(例えば
PSE1\\pgsql-8.0)。 PEMは、ローカルマシンで実行されているサービスを自動的に検出します。 - PEMクライアントがLinuxマシンで実行されている場合、十分なアクセス権があれば、ローカルマシンで実行されているプロセスを制御できます。アクセスするための完全なパスと必要なオプションを提供する
pg_ctlプログラムを。サービス制御機能を実行すると、PEMはこれにstatus / start / stopキーワードを追加します。例えば:
sudo /usr/local/pgsql/bin/pg_ctl -D /data/pgsql - PEMクライアントがWindowsマシンで実行されている場合、十分なアクセス権があれば、ポストマスターサービスを制御できます。サービスの名前を入力します。リモートサーバーの場合は、マシン名で先頭に追加されなければならない(例えば
-
サーバーがFailover Managerクラスターのメンバーである場合、PEMを使用してクラスターの状態を監視し、必要に応じてマスターノードを交換できます。フェイルオーバーマネージャーを監視するためにPEMを有効にするには、使用
EFM cluster nameクラスタ名を指定するフィールドを。クラスター名は、Failover Managerクラスタープロパティファイルの名前のプレフィックスです。クラスター・プロパティー・ファイルが命名されている場合たとえば、efm.properties、クラスタ名があるefm。 -
あなたがフェールオーバーマネージャークラスタの状態を監視するためにPEMを使用している場合は、使用
EFM installation pathフェールオーバーマネージャーのバイナリファイルの場所を指定するフィールドを。デフォルトでは、フェールオーバーマネージャーのバイナリファイルがインストールされているに/usr/efm-2.x/binxはフェールオーバーマネージャーのバージョンを指定します。

[作成-サーバー]ダイアログの[PEMエージェント]タブ
上のフィールドを使用してPEM Agent PEMエージェントの接続の詳細を指定するには、タブ:
-
移動
Remote monitoring?スライダYesPEMエージェントが監視対象サーバーと同じホスト上に存在しないことを示します。リモート監視が有効になっている場合、監視対象サーバーのエージェントレベルの統計はカスタムチャートおよびダッシュボードで使用できず、一部のPEMユーティリティ(監査マネージャー、キャパシティマネージャー、ログマネージャー、Postgres Expertなど)からリモートサーバーにアクセスできませんチューニングウィザード)。 右側にあるドロップダウンリストボックスを使用してEnterprise Managerエージェントを選択して
Bound agentラベル。 1つのエージェントで複数のPostgresサーバーを監視できます。-
データベースサーバーに接続するときに、エージェントが使用するIPアドレスまたはソケットのパスを入力
Hostフィールドを。デフォルトでは、エージェントは、上に示されたホストアドレスに使用するGeneral]タブを。 Unixサーバ上では、例えば、ソケットのパスを指定することを望むかもしれない/tmp。 入力
Portサーバーに接続するときに、エージェントが使用する番号を。デフォルトでは、エージェントは、上に定義されたポートを使用しますProperties]タブを。-
で、ドロップダウンリストボックスを使用して
SSLSSL動作モードを指定するフィールド。 require、prefer、allow、disable、verify-caまたはverify-fullを指定します。 SSL暗号化の使用の詳細については、次のPostgreSQLドキュメントを参照してください。 使用する
Databaseエージェントが最初に接続先のデータベースの名前を指定するフィールドを。-
でサーバーに接続する際に、エージェントが使用するロールの名前を指定し
User nameフィールドを。指定されたロールがデータベースのスーパーユーザーでない場合、一部の機能が期待どおりに機能しないことに注意してください。指定された役割は、データベースのスーパーユーザでない場合は動作しない機能のリストについては、 エージェントの権限を 。
あなたはPostgresのバージョン10以上を使用している場合は、使用することができ
pg_monitor非スーパーユーザに必要な権限を付与する役割を。詳細についてはpg_monitor役割、以下を参照してください。
- でサーバーに接続するときに、エージェントが使用するパスワードを指定し
Passwordフィールドを、そして再びそれを入力して、それを確認するConfirm passwordフィールド。パスワードを指定しない場合、エージェントの認証を手動で構成する必要があります。たとえば、あなたが使用することができ.pgpassファイルを。 - 設定して
Allow takeover?スライダーYes、サーバーが別のエージェントによって引き継がれるように指定します。この機能により、たとえば、高可用性フェールオーバープロセスの一部としてサーバーが別のホストに移動された場合、エージェントはデータベースサーバーの監視を行うことができます。
サーバーのプロパティを表示するには、PEMクライアントツリーコントロール内のサーバー名を右クリックし、選択しProperties…コンテキストメニューからオプションを選択します。サーバーのプロパティを変更するには、開く前に、サーバーから切断Propertiesダイアログを。
自動サーバー検出
監視したいサーバが監視エージェントと同じホスト上に存在する場合は、使用することができるAuto Discoveryの登録および結合プロセスを簡素化するためのダイアログを。
特定のエージェントの自動検出を有効にするには、有効にする必要がありますServer Auto Discoveryプローブを。管理プローブタブにアクセスするには、PEMクライアントツリーコントロールでPEMエージェントの名前を強調表示し、選択Manage Probes...からManagementメニュー。ときにManage Probesタブが開き、スライダコントロールすることを確認してEnabled?列は次のように設定されてYes 。
開くには、 Auto Discovery 、ダイアログをPEMクライアントツリーコントロールでPEMエージェントの名前を強調表示し、選択Auto Discovery...からManagementメニュー。

PEM自動検出ダイアログ
ときにAuto Discoveryダイアログが開き、 Discovered Database Serversボックスには、現在PEMエージェントによって監視されていないサーバのリストが表示されます。内のサーバーに関する情報を表示するには、サーバー名の横にあるチェックボックスをオンにしServer Connection Detailsのエージェント用のボックス、および接続プロパティAgent Connection Detailsボックスをオンにします。
使用Check All隣に表示のサーバー、またはすべてのボックスを選択し、ボタンをUncheck Allサーバ名の左にあるボックスをすべて選択解除します。
内のフィールドServer Connection Details PEMが監視するサーバーについての情報を提供ボックス:
- 受け入れるかで監視サーバーの名前変更
Nameフィールドを。指定した名前は、PEMクライアントのツリーコントロールに表示されます。 - 使用する
Server groupサーバーは、PEMクライアントツリーコントロールに表示されるの下でサーバーグループを選択するには、ドロップダウンリストボックスを。 - 使用する
Host name/address監視対象サーバのIPアドレスを指定するフィールドを。 -
Portフィールドは、サーバーによって監視されているポートを表示します。このフィールドは変更できません。 - でサービスの名前の提供
Service IDフィールドを。一部のPEM機能を有効にするには、サービス名を指定する必要があることに注意してください。 - デフォルトでは、
Maintenance databaseフィールドは、選択したサーバーがPostgresの保守データベースを使用することを示します。内容をカスタマイズMaintenance databaseインストールのためのフィールドを。
内のフィールドAgent Connection Detailsボックスには、サーバーへの接続時にPEMエージェントが使用するプロパティを指定します。
-
Hostフィールドには、PEMエージェントが結合するために使用されるIPアドレスが表示されます。 -
User nameフィールドには、選択したサーバーへの接続時にPEMエージェントによって使用される名前が表示されます。 -
Passwordフィールドには、指定したユーザー名に関連付けられたパスワードを表示します。 - で、ドロップダウンリストボックスを使用して
SSL modeあなたのSSL接続の設定を指定するフィールド。
あなたが監視のために結合されているサーバーの接続プロパティの指定が終了したら、クリックしOKサーバーを登録するボタンを。クリックしてCancel変更を保存せずに終了し。
登録済みサーバー
クリックした後OKボタンを、新たに登録されたサーバーは、PEMツリーコントロールに表示され、PEMサーバーによって監視されています。
サーバーを登録するpemworkerユーティリティの使用
あなたは使用することができますpemworker PEMサーバによる監視のためのサーバーを登録したり、データベース・サーバの登録を解除するユーティリティ。登録時に、 pemworkerユーティリティを使用すると、登録コマンドを起動したシステムに常駐するエージェントに新しいサーバをバインドします。サーバーを登録するには:
Linuxホストでは、次のコマンドを使用します。
pemworker --register-server
Windowsホストでは、次のコマンドを使用します。
pemworker.exe REGISTER-SERVICE
起動時にコマンド文字列にコマンドラインオプションを追加pemworkerユーティリティを。各オプションの後には、対応する値が続く必要があります。
| オプション | 説明 |
|---|---|
--pem-user | PEM管理ユーザーの名前を指定します。必須。 |
--server-addr | サーバーホストのIPアドレス、または完全修飾ドメイン名を指定します。 Unixベースのシステムでは、ローカルマシンでデフォルトのPostgreSQL Unixドメインソケットを使用するためにアドレスフィールドを空白のままにするか、PostgreSQLソケットを含む代替パスに設定できます。パスを入力する場合、パスは/で始まる必要があります。必須。 |
--server-port | ホストのポート番号を指定します。必須。 |
--server-database | サーバーが接続するデータベースの名前を指定します。必須。 |
--server-user | サーバーの監視時にエージェントが使用するユーザーの名前を指定します。必須。 |
--server-service-name | 登録されるサーバーでの操作(STOP、START、RESTARTなど)を制御するデータベースサービスの名前を指定します。オプション。 |
--remote-monitoring | –remote-monitoring句と値false(デフォルト)を含めて、サーバーがPEMエージェントと同じマシンにインストールされていることを示します。リモート監視が有効(true)の場合、監視対象サーバーのエージェントレベルの統計はカスタムチャートおよびダッシュボードで利用できず、一部のPEMユーティリティ(監査マネージャー、キャパシティマネージャー、ログマネージャー、 Postgres Expert and Tuning Wizard)。必須。 |
--efm-cluster-name | サーバーを監視するフェールオーバーマネージャークラスターの名前を指定します(該当する場合)。オプション。 |
--efm-install-path | フェールオーバーマネージャーのインストールディレクトリへの完全なパスを指定します(該当する場合)。オプション。 |
--asb-host-name | エージェントが接続しているホストの名前を指定します。 |
--asb-host-port | データベースに接続するときにエージェントが使用するポート番号を指定します。 |
--asb-host-db | エージェントが接続するデータベースの名前を指定します。 |
--asb-host-user | データベースで認証するときにエージェントが提供するデータベースユーザー名を指定します。 |
--asb-ssl-mode | 接続に使用されるSSL認証のタイプを指定します。サポートされる値には、prefer、require、disable、verify-CA、verify-fullが含まれます。 |
--group | サーバーが表示されるグループの名前を指定します。 |
--team | サーバーへのアクセスを許可されるグループロールの名前を指定します。 |
--owner | 監視対象サーバーを所有する役割の名前を指定します。 |
データベースサーバーを登録するときは、新しいサーバーの管理ユーザーに関連付けられたパスワードを提供する必要があります。使用PEM_NEW_SERVER_PASSWORD関連するパスワードを提供するために、環境変数を。
PEMデータベースで変更が行われる前に、接続エージェントはPEMデータベースサーバーで認証されます。呼び出すときpemworkerユーティリティを、あなたはPEMサーバ管理ユーザーに関連付けられたパスワードを入力する必要があります。管理パスワードを指定するには、3つの方法があります。あなたはできる:
- 設定
PEM_MONITORED_SERVER_PASSWORD環境変数を。 - コマンドラインでパスワードを提供
PGPASSWORDキーワードを。 - エントリを作成
.pgpassファイルを。
パスワードの入力に失敗すると、パスワード認証エラーが発生します。 PEMサーバーは、サーバーが適切に登録されたことを確認します。
サーバーの登録を解除するpemworkerユーティリティの使用
あなたは使用することができますpemworkerデータベースサーバの登録を解除するユーティリティ。サーバーの登録を解除するために、呼び出しpemworkerユーティリティを:
Linuxホストでは、次のコマンドを使用します。
pemworker --unregister-server
Windowsホストでは、次のコマンドを使用します。
pemworker.exe UNREGISTER-SERVICE
起動時にコマンド文字列にコマンドラインオプションを追加pemworkerユーティリティを。各オプションの後には、対応する値が続く必要があります。
| オプション | 説明 |
|---|---|
--pem-user | PEM管理ユーザーの名前を指定します。必須。 |
--server-addr | サーバーホストのIPアドレス、または完全修飾ドメイン名を指定します。 Unixベースのシステムでは、ローカルマシンでデフォルトのPostgreSQL Unixドメインソケットを使用するためにアドレスフィールドを空白のままにするか、PostgreSQLソケットを含む代替パスに設定できます。パスを入力する場合、パスは/で始まる必要があります。必須。 |
--server-port | ホストのポート番号を指定します。必須。 |
呼び出すときpemworkerユーティリティを、あなたはPEMサーバ管理ユーザーに関連付けられたパスワードを入力する必要があります。管理ユーザーのパスワードを指定するには、3つの方法があります。あなたはできる:
- 設定
PEM_SERVER_PASSWORD環境変数を。 - コマンドラインでパスワードを提供
PGPASSWORDキーワードを。 - エントリを作成
.pgpassファイルを。
パスワードの入力に失敗すると、パスワード認証エラーが発生します。 PEMサーバーは、サーバーが登録解除されたことを確認します。
接続を確認してバインディング
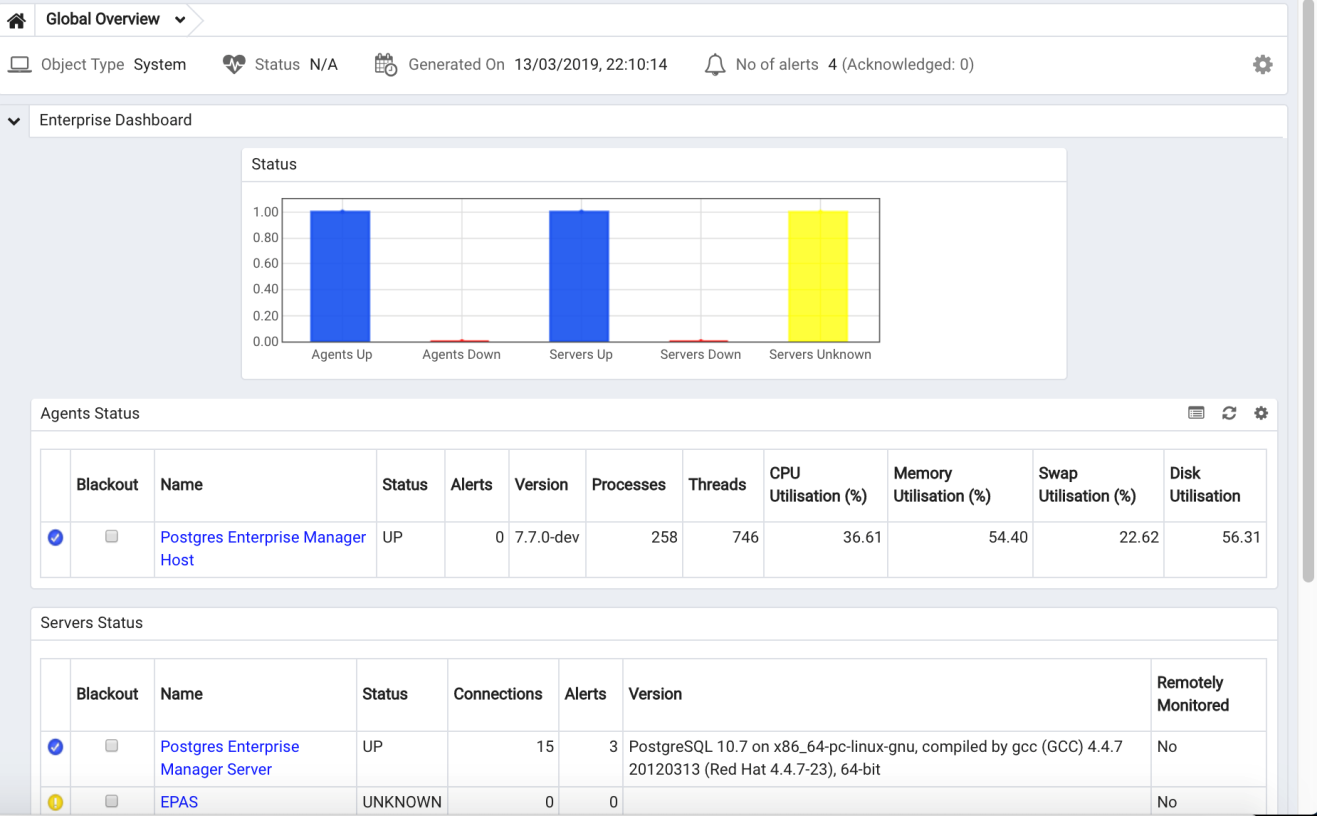
登録したら、新しいサーバは、PEMに追加されるBrowserツリーコントロール、および上に表示されGlobal Overview 。
グローバル概要ダッシュボード
最初に、新たにバインドサーバーに接続する場合は、 Global Overviewダッシュボードは、サーバリストの「不明」の状態に新しいサーバーが表示されることがあり、サーバーを認識する前に、バインドされたエージェントは多数のプローブを実行してサーバーを検査する必要があります。これは、ネットワークの可用性によっては完了するまでに数分かかる場合があります。
数分以内に、上のバーグラフGlobal Overviewダッシュボードは、エージェントが現在正常に接続しており、新しいサーバが含まれていることを示すべきでPostgres Server Statusのリスト。
5分後に、場合Global Overviewダッシュボードにはまだ新しいサーバーをリストしていない、あなたはエラーをチェック、監視エージェントのログファイルを確認してください。ツリーコントロールでエージェントの名前を右クリックし、選択Probe Log AnalysisからオプションをDashboardsコンテキストメニューのサブメニュー。