Schema Dialog
Schema ダイアログを使用して、スキーマを定義します。スキーマは、ディレクトリや名前空間と同様、データベースの組織の主力です。スキーマを作成するには、データベーススーパーユーザーであるか、CREATE特権を持っている必要があります。
Schema ダイアログは、 General と Security のダイアログタブを介してスキーマの開発を編成します。The SQL tabdisplaystheSQLcodegeneratedbydialogselections.
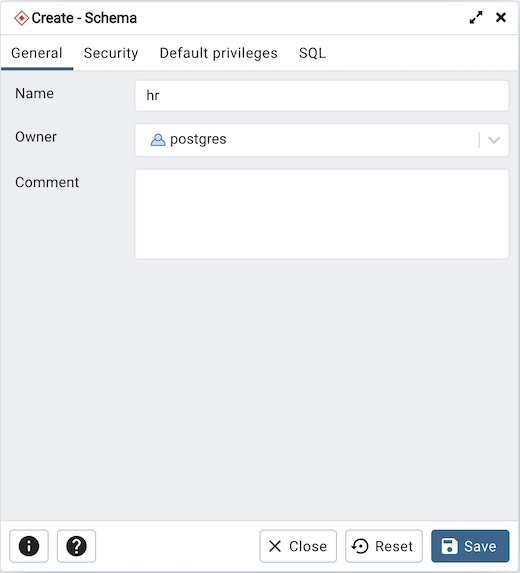
[ General ]タブのフィールドを使用して、スキーマを識別します。
Name フィールドを使用して、スキーマの説明的な名前を追加します。名前は pgAdmin ツリーコントロールに表示されます。
Owner フィールドのドロップダウンリストボックスからスキーマの所有者を選択します。
スキーマに関するメモを コメント フィールドに保存します。
[ セキュリティ ]タブをクリックして続行します。
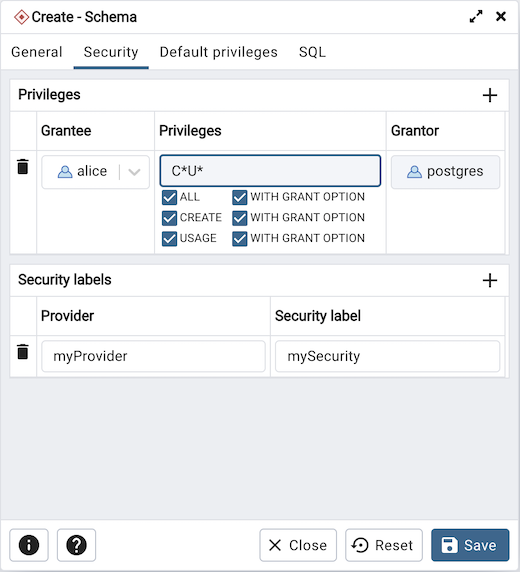
[ セキュリティ ]タブを使用して、スキーマの特権とセキュリティラベルを割り当てます。
追加 アイコン+をクリックして、[ 特権 ]パネルで一連の特権を割り当てます。
Grantee フィールドのドロップダウンリストボックスからロールの名前を選択します。
Privileges フィールド内をクリックします。1つ以上の特権の左側のチェックボックスをオンにして、選択した特権を指定したユーザーに付与します。
特権を付与するデフォルトの付与者である現在のユーザーが Grantor フィールドに表示されます。
Add アイコン+をクリックして、追加の特権セットを割り当てます。特権を破棄するには、行の左側にあるゴミ箱アイコンをクリックし、 DeleteRow ポップアップで削除を確認します。
追加 アイコン+をクリックして、[ セキュリティラベル ]パネルでセキュリティラベルを割り当てます。
Provider フィールドにセキュリティラベルプロバイダーを指定します。名前付けプロバイダーをロードし、提案されたラベル付け操作に同意する必要があります。
SecurityLabel フィールドにセキュリティラベルを指定します。特定のラベルの意味は、ラベルプロバイダーの裁量にあります。PostgreSQLは、ラベルプロバイダーがセキュリティラベルを解釈する必要があるかどうか、またはその方法に制限を設けません。それらを保存するためのメカニズムを提供するだけです。
Add アイコン+をクリックして、追加のセキュリティラベルを割り当てます。セキュリティラベルを破棄するには、行の左側にあるゴミ箱アイコンをクリックし、 DeleteRow ポップアップで削除を確認します。
[ DefaultPrivileges ]タブをクリックして続行します。
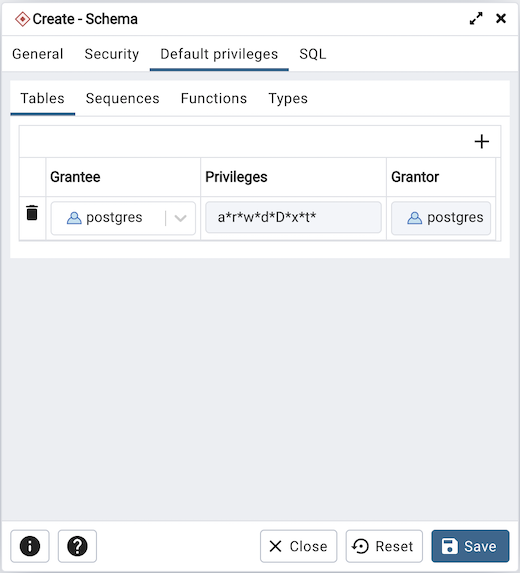
[ デフォルト特権 ]タブを使用して、テーブル、シーケンス、ファンクション、およびタイプの特権を付与します。 デフォルト特権 タブの内にネストされたタブを使用してデータベースオブジェクトを指定し、 追加 アイコン+をクリックして特権セットを割り当てます。
Grantee フィールドのドロップダウンリストボックスからスキーマで特権を付与されるロールの名前を選択します。
Privileges フィールド内をクリックします。1つ以上の特権の左側のチェックボックスをオンにして、選択した特権を指定したユーザーに付与します。
特権を付与するデフォルトの付与者である現在のユーザーが Grantor フィールドに表示されます。
Click the SQL tab to continue.
Your entries in the Schema dialog generate a SQL command (see an example below). Use the SQL tab for review; revisit or switch tabs to make any changes to the SQL command.
例
以下は、 スキーマ ダイアログでの選択によって生成されたsqlコマンドの例です。
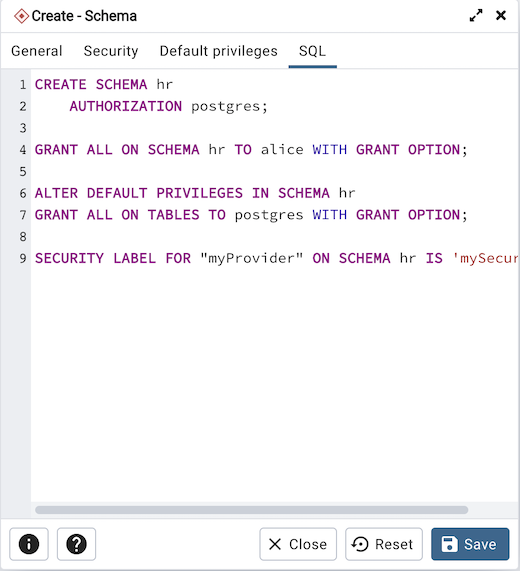
この例では、hrという名前のスキーマを作成します。このコマンドは、 USAGE 特権を public に付与し、特権を付与する機能を alice に割り当てます。
情報 ボタンiをクリックして、オンラインヘルプにアクセスします。
Save ボタンをクリックして、作業を保存します。
Close ボタンをクリックして、作業を保存せずに終了します。
Reset ボタンをクリックして、構成パラメーターを復元します。