Schema Dialog
スキーマを定義するには、 スキーマ ダイアログを使用します。スキーマは、データベースの組織的な主力であり、ディレクトリや名前空間に似ています。スキーマを作成するには、データベースのスーパーユーザーであるか、CREATE権限を持っている必要があります。
スキーマ ダイアログは、次のダイアログタブを介してスキーマの開発を整理します: 一般 および セキュリティ 。 SQL タブには、ダイアログ選択によって生成されたSQLコードが表示されます。
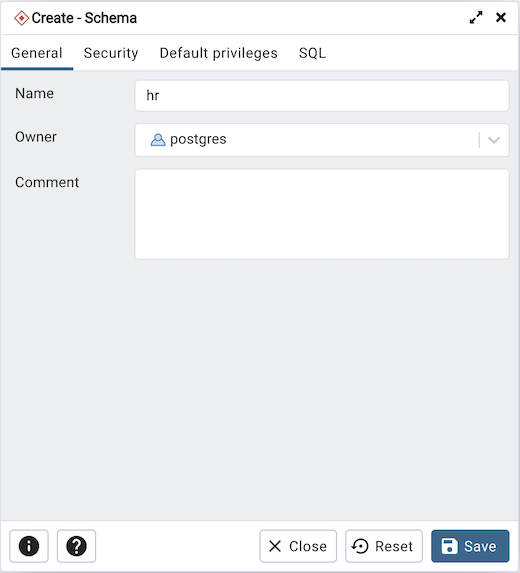
[ 全般 ]タブのフィールドを使用して、スキーマを識別します。
Name フィールドを使用して、スキーマの説明的な名前を追加します。名前は pgAdmin ツリーコントロールに表示されます。
所有者 フィールドのドロップダウンリストボックスからスキーマの所有者を選択します。
スキーマに関するメモを コメント フィールドに保存します。
[ セキュリティ ]タブをクリックして続行します。
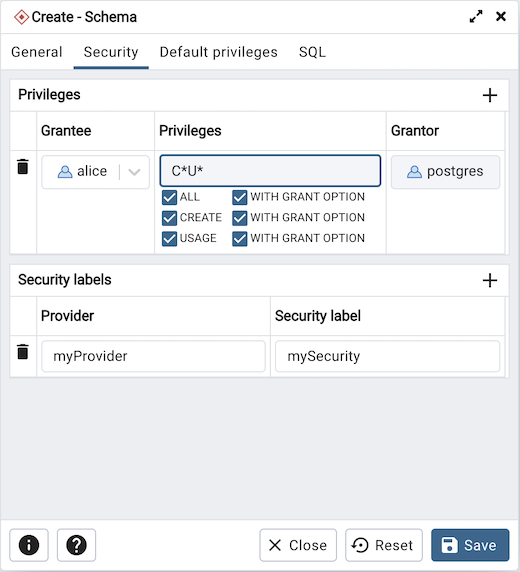
[ セキュリティ ]タブを使用して、スキーマに特権とセキュリティラベルを割り当てます。
追加 アイコン(+)をクリックして、 特権 パネルで一連の特権を割り当てます。
Grantee フィールドのドロップダウンリストボックスからロールの名前を選択します。
Privileges フィールド内をクリックします。1つ以上の特権の左側にあるチェックボックスをオンにして、選択した特権を指定されたユーザーに付与します。
特権を付与するためのデフォルトの付与者である現在のユーザーが Grantor フィールドに表示されます。
追加 アイコン(+)をクリックして、追加の特権セットを割り当てます。特権を破棄するには、行の左側にあるゴミ箱アイコンをクリックし、 DeleteRow ポップアップで削除を確認します。
追加 アイコン(+)をクリックして、 セキュリティラベル パネルでセキュリティラベルを割り当てます。
Provider フィールドにセキュリティラベルプロバイダーを指定します。名前付きプロバイダーをロードし、提案されたラベル付け操作に同意する必要があります。
セキュリティラベル フィールドにセキュリティラベルを指定します。特定のラベルの意味は、ラベルプロバイダーの裁量にあります。PostgreSQLは、ラベルプロバイダーがセキュリティラベルを解釈する必要があるかどうか、またはどのように解釈するかについて制限を設けていません。それらを格納するメカニズムを提供するだけです。
Add アイコン(+)をクリックして、追加のセキュリティラベルを割り当てます。セキュリティラベルを破棄するには、行の左側にあるゴミ箱アイコンをクリックし、 DeleteRow ポップアップで削除を確認します。
[ デフォルトの権限 ]タブをクリックして続行します。
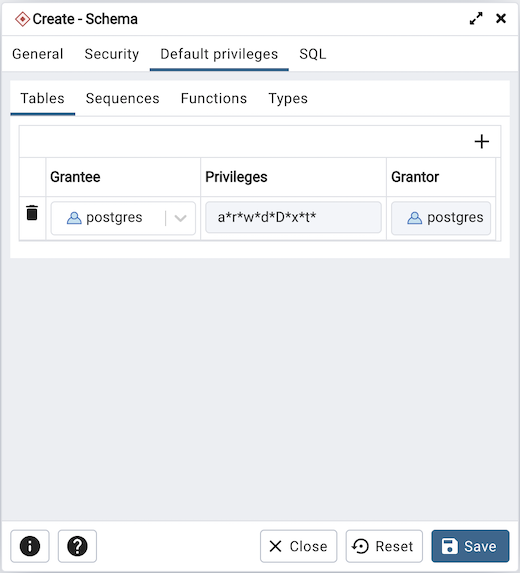
[ デフォルトの特権 ]タブを使用して、テーブル、シーケンス、ファンクション、およびタイプに対する特権を付与します。 DefaultPrivileges タブ内にネストされたタブを使用してデータベースオブジェクトを指定し、 Add アイコン(+)をクリックして一連の特権を割り当てます。
Grantee フィールドのドロップダウンリストボックスから、スキーマで特権が付与されるロールの名前を選択します。
Privileges フィールド内をクリックします。1つ以上の特権の左側にあるチェックボックスをオンにして、選択した特権を指定されたユーザーに付与します。
特権を付与するためのデフォルトの付与者である現在のユーザーが Grantor フィールドに表示されます。
SQL タブをクリックして続行します。
スキーマ ダイアログに入力すると、SQLコマンドが生成されます(以下の例を参照)。確認には SQL タブを使用します。再アクセスするかタブを切り替えて、SQLコマンドを変更します。
例
以下は、 スキーマ ダイアログでの選択によって生成されるsqlコマンドの例です。
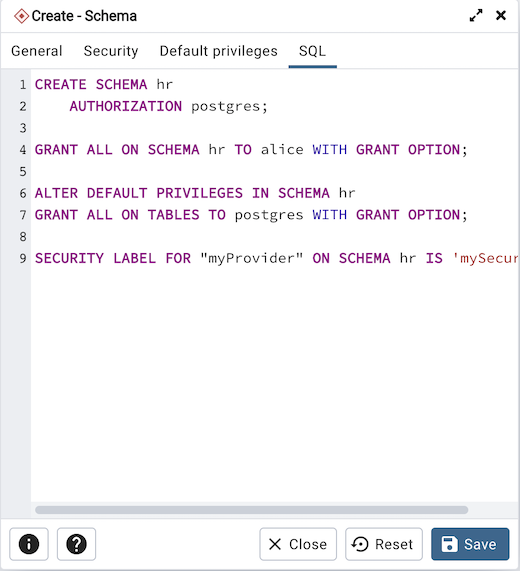
この例では、hrという名前のスキーマを作成します。このコマンドは、 USAGE 特権を public に付与し、特権を付与する機能を alice に割り当てます。
Info ボタン(i)をクリックして、オンラインヘルプにアクセスします。
Save ボタンをクリックして作業を保存します。
作業を保存せずに終了するには、 閉じる ボタンをクリックします。
Reset ボタンをクリックして、構成パラメーターを復元します。