User Management#
デスクトップモードでpgAdminを呼び出すと、パスワードがランダムに生成され、無視されます。 pgAdminをサーバーモードでインストールすると、pgAdminクライアントの管理者メールアドレスとパスワードの入力を求められます。
pgAdminで認証すると、そのログインロールに関連付けられているサーバー定義がツリーコントロールで利用できるようになります。
[ユーザー]タブ#
管理ユーザーは[ Users ]タブを使用して次のことができます。
pgAdminユーザーの管理
ユーザーのロールを変更する
ユーザーのパスワードを変更する
ユーザーを非アクティブ化する
ロックされたユーザーのロックを解除する
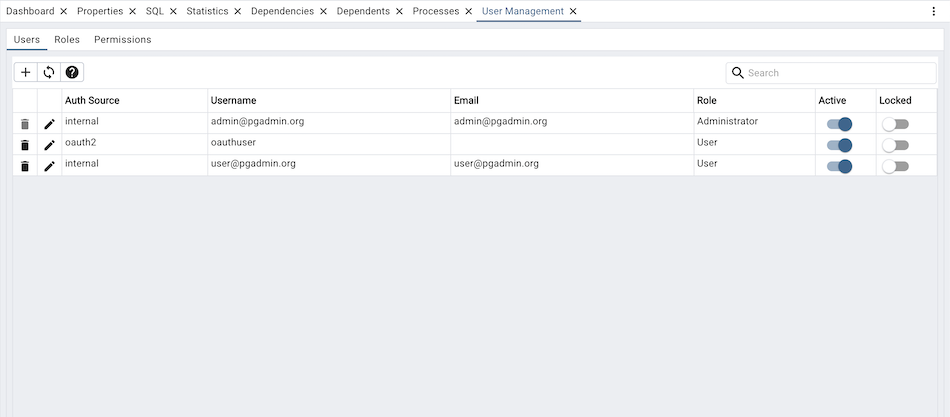
Search フィールドを使用して条件を指定し、指定した条件に一致するユーザーのリストを確認します。次の基準タイプ 認証ソース 、 ユーザー名 、または 電子メール と一致する値を入力できます。たとえば、検索ボックスに ldap を入力すると、認証ソースとして ldap を持つレコードのみが User Management テーブルに表示されます。
ユーザーを追加するには、左上隅のAdd +ボタンをクリックします。ダイアログが開き、新しいユーザーの詳細を入力できます。
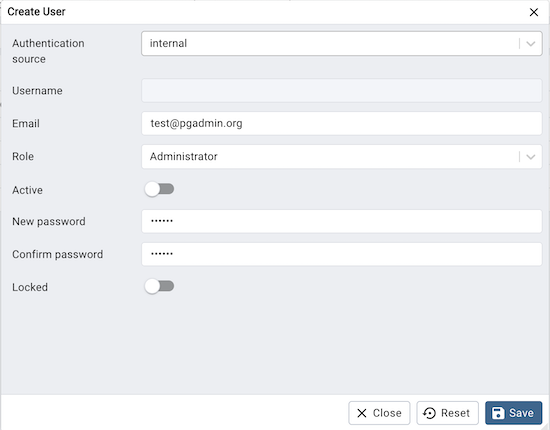
次の行に新しいpgAdminロールに関する情報を提供します。
認証ソース フィールドを使用して、ユーザーに使用する認証の種類を選択します。 pgAdminサーバー構成の認証ソースに'internal'のみがある場合、 認証ソース フィールドは無効になります。サポートされている 認証ソース は、内部、ldap、kerberos、oauth2、およびウェブサーバーです。
Username フィールドを使用して、ユーザーのユーザー名を提供します。このフィールドは、 内部 を除く認証ソースを選択した場合にのみ有効になります。認証ソースとして 内部 を選択した場合、メールアドレスがユーザー名として使用されます。
Send the notifications * フィールドを使用して、ユーザーのメールアドレスを入力します。電子メールは、認証ソース *内部 の必須フィールドです。
- ロール フィールドを使用して、ユーザーが 管理者 または ユーザー のいずれであるかを選択します。
ユーザーがpgAdminクライアント内の管理者権限を持つ場合、 Administrator を選択します。
User を選択して、非管理ユーザーアカウントを作成します。
Use the Active switch to enable or disable account activity without deleting an account; by default it is enabled.
新しいパスワード フィールドを使用して、 電子メール フィールドで指定されたユーザーに関連付けられたパスワードを提供します。 内部 以外の認証ソースを選択した場合、このフィールドは無効になります。
確認用パスワード フィールドにパスワードを再入力します。認証ソースとして ldap を選択した場合、このフィールドは無効になります。
Locked スイッチはオフの場合、変更できません。これは、ユーザーがログイン試行が失敗してロックされている場合にのみ変更できます。アカウントのロックを解除する場合は、スイッチをオフにします。
ユーザーを破棄し、pgAdminへのアクセスを取り消すには、行の左側にあるゴミ箱アイコンをクリックし、 Delete user? ダイアログで削除を確認します。ユーザーがいくつかの共有サーバーを作成している場合、 Change Ownership ダイアログが表示され、共有サーバーの所有権を変更します。
Administrator ロールを持つユーザーは、pgAdminユーザーを追加、編集、および削除できますが、それ以外の場合は、 User ロールを持つユーザーと同じ機能があります。
Click the Refresh button to get latest users list.
Click the Help button (?) to access online help.
[ロール]タブ#
管理ユーザーは[ ロール ]タブを使用して次のことを行うことができます。
pgAdminロールを管理する
ロールの削除
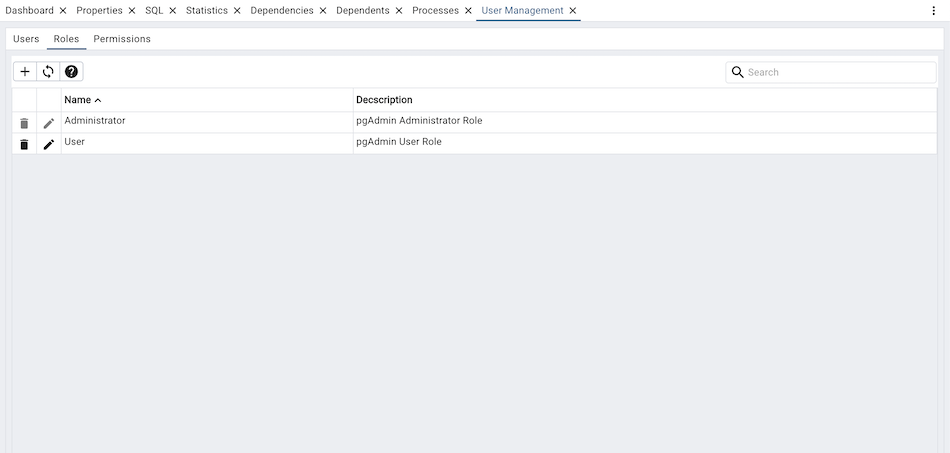
Use the Search field to specify criteria and review a list of roles that match the specified criteria. You can enter a value that matches the following criteria types: Role Name or Description.
ロールを追加するには、左上隅にあるAdd +ボタンをクリックします。ダイアログが開き、新しいロールの詳細を入力できます。
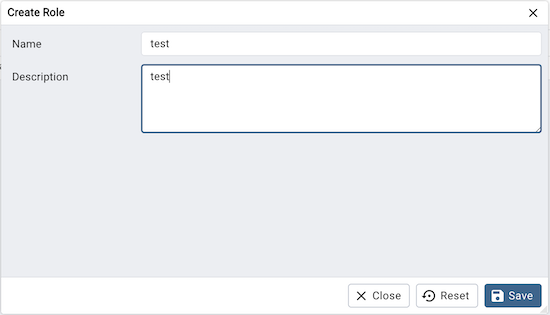
次の行に新しいpgAdminロールに関する情報を提供します。
Name フィールドを使用して、ロールの一意の名前を指定します。
Description フィールドを使用して、ロールの簡単な説明を入力します。
ロールを削除するには、行の左側にあるゴミ箱アイコンをクリックし、 Delete role? ダイアログで削除を確認します。ロールがユーザーまたはリソースに関連付けられている場合、削除する前にこれらの関連付けを再割り当てする必要がある場合があります。
ロールを使用すると、管理者は特権をグループ化し、より効率的にユーザーに割り当てることができます。これは、pgAdminクライアント内の権限とアクセス制御の管理に役立ちます。
Click the Refresh button to get the latest roles list.
Click the Help button (?) to access online help.
[アクセス許可]タブ#
管理ユーザーは、 Permissions タブを使用して、ロールのpgAdmin権限を管理できます。
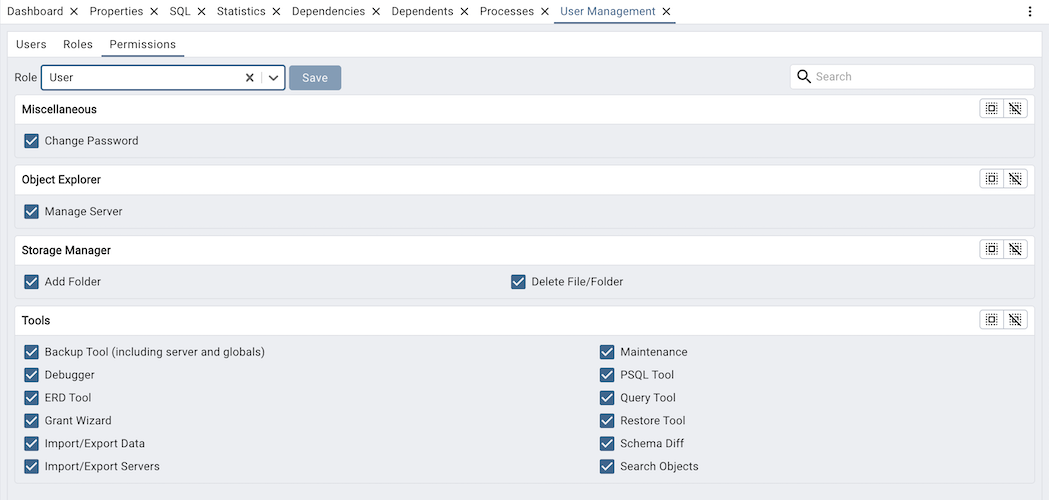
Search フィールドを使用して、リストに一致する名前を入力して権限をフィルタリングします。
管理者は、使用可能な権限のリストから権限を選択し、特定のロールに対してこれらの権限を付与または取り消しを選択できます。
権限は、選択したロールにすぐに適用されます。
'setup.py'コマンドラインスクリプトを使用する#
注釈
setup.py スクリプトを使用してユーザーを管理するには、通常pgAdminの実行に使用されるPythonインタープリターを使用して、必要なPythonパッケージが利用できることを確認する必要があります。ほとんどのパッケージでは、これはインストールディレクトリにあるPython仮想環境にあります。プラットフォームネイティブパッケージを使用する場合、PythonのシステムインストールはpgAdminが使用するものである場合があります。
PIP Wheelパッケージを使用してpgadminをインストールする場合、Pythonインタープリターなしですべてのコマンドを使用できます。
いくつかの例 pgadmin4-cli add-user user1@gmail.compassword --role 1 pgadmin4-cli get-prefs
ユーザーの管理#
ユーザーの追加#
ユーザーを追加するには、 add-user コマンドラインオプション、続いてメールアドレスとパスワードを指定して setup.py を呼び出します。 roleとactiveはオプショナルフィールドになります。
/path/to/python /path/to/setup.py add-user user1@gmail.com password

# to specify a role, either you can use --admin for Administrator role or provide the
# role using --role. If both are provided --admin will be used:

/path/to/python /path/to/setup.py add-user user1@gmail.com password --admin
/path/to/python /path/to/setup.py add-user user1@gmail.com password --role Users

# to specify user's status

/path/to/python /path/to/setup.py add-user user1@gmail.com password --active
/path/to/python /path/to/setup.py add-user user1@gmail.com password --inactive
外部ユーザーの追加#
外部認証ユーザーを追加するには、 add-external-user コマンドラインオプション、その後にメールアドレス、パスワード、認証ソースを指定して setup.py を呼び出します。 email、role、statusはオプショナルフィールドになります。
/path/to/python /path/to/setup.py add-external-user user1@gmail.com ldap

# to specify an email:

/path/to/python /path/to/setup.py add-external-user ldapuser ldap --email user1@gmail.com

# to specify a role, either you can use --admin for Administrator role or provide the
# role using --role. If both are provided --admin will be used:

/path/to/python /path/to/setup.py add-external-user ldapuser ldap  --admin
/path/to/python /path/to/setup.py add-external-user ldapuser ldap  --role Users

# to specify user's status

/path/to/python /path/to/setup.py add-external-user user1@gmail.com ldap --active
/path/to/python /path/to/setup.py add-external-user user1@gmail.com ldap --inactive
ユーザーの更新#
ユーザーを更新するには、 update-user コマンドラインオプションに続いてメールアドレスを指定して setup.py を呼び出します。 password、role、およびactiveは更新可能なフィールドです。
 /path/to/python /path/to/setup.py update-user user1@gmail.com --password new-password

 # to specify a role, either you can use --admin for Administrator role or provide the
 # role using --role. If both are provided --admin will be used:

 /path/to/python /path/to/setup.py update-user user1@gmail.com password --admin
 /path/to/python /path/to/setup.py update-user user1@gmail.com password --role Users

 # to specify user's status

/path/to/python /path/to/setup.py update-user user1@gmail.com password --active
/path/to/python /path/to/setup.py update-user user1@gmail.com password --inactive
外部ユーザーの更新#
外部ユーザーを更新するには、 update-external-user コマンドラインオプション、その後にユーザー名と認証ソースを指定して setup.py を呼び出します。電子メール、パスワード、ロール、およびアクティブは更新可能なフィールドです。
 # to change email address:

 /path/to/python /path/to/setup.py update-external-user ldapuser --auth-source ldap --email newemail@gmail.com

 # to specify a role, either you can use --admin for Administrator role or provide the
 # role using --role. If both are provided --admin will be used:

 /path/to/python /path/to/setup.py update-external-user user1@gmail.com password --role --admin
 /path/to/python /path/to/setup.py update-external-user user1@gmail.com password --role --role Users

 # to change user's status

/path/to/python /path/to/setup.py update-user ldapuser --auth-source ldap --active
/path/to/python /path/to/setup.py update-user ldapuser --auth-source ldap --inactive
ユーザーの削除#
ユーザーを削除するには、 delete-user コマンドラインオプション、その後にusernameとauth_sourceを指定して setup.py を呼び出します。内部ユーザーの場合、ユーザー名の代わりにメールアドレスが使用されます。オプション --yes は、ユーザーを削除する前に確認プロンプトをスキップするために使用できます。
/path/to/python /path/to/setup.py delete-user user1@gmail.com --auth-source internal
/path/to/python /path/to/setup.py delete-user user2@gmail.com --auth-source internal --yes
/path/to/python /path/to/setup.py delete-user ldapuser --auth-source ldap
ユーザーの取得#
ユーザーの詳細を取得するには、 get-users コマンドラインオプションに後にユーザー名/メールアドレスを指定して setup.py を呼び出します。
# to list all the users:
/path/to/python /path/to/setup.py get-users

# to get the user's details:
/path/to/python /path/to/setup.py get-users --username user1@gmail.com
出力#
--jsonコマンドラインオプションを追加することにより、各コマンド出力はjson形式で確認できます。